Uno pensaría que, si hay un lugar donde el dinero está bien protegido, es un banco.
Después de todo, hablamos de instituciones que invierten millones en tecnología, contratan especialistas, tienen equipos de seguridad, auditores, controles y sistemas que vigilan las operaciones a toda hora.
Pues esta semana conocimos una noticia que demuestra que ni siquiera todo eso garantiza estar a salvo.
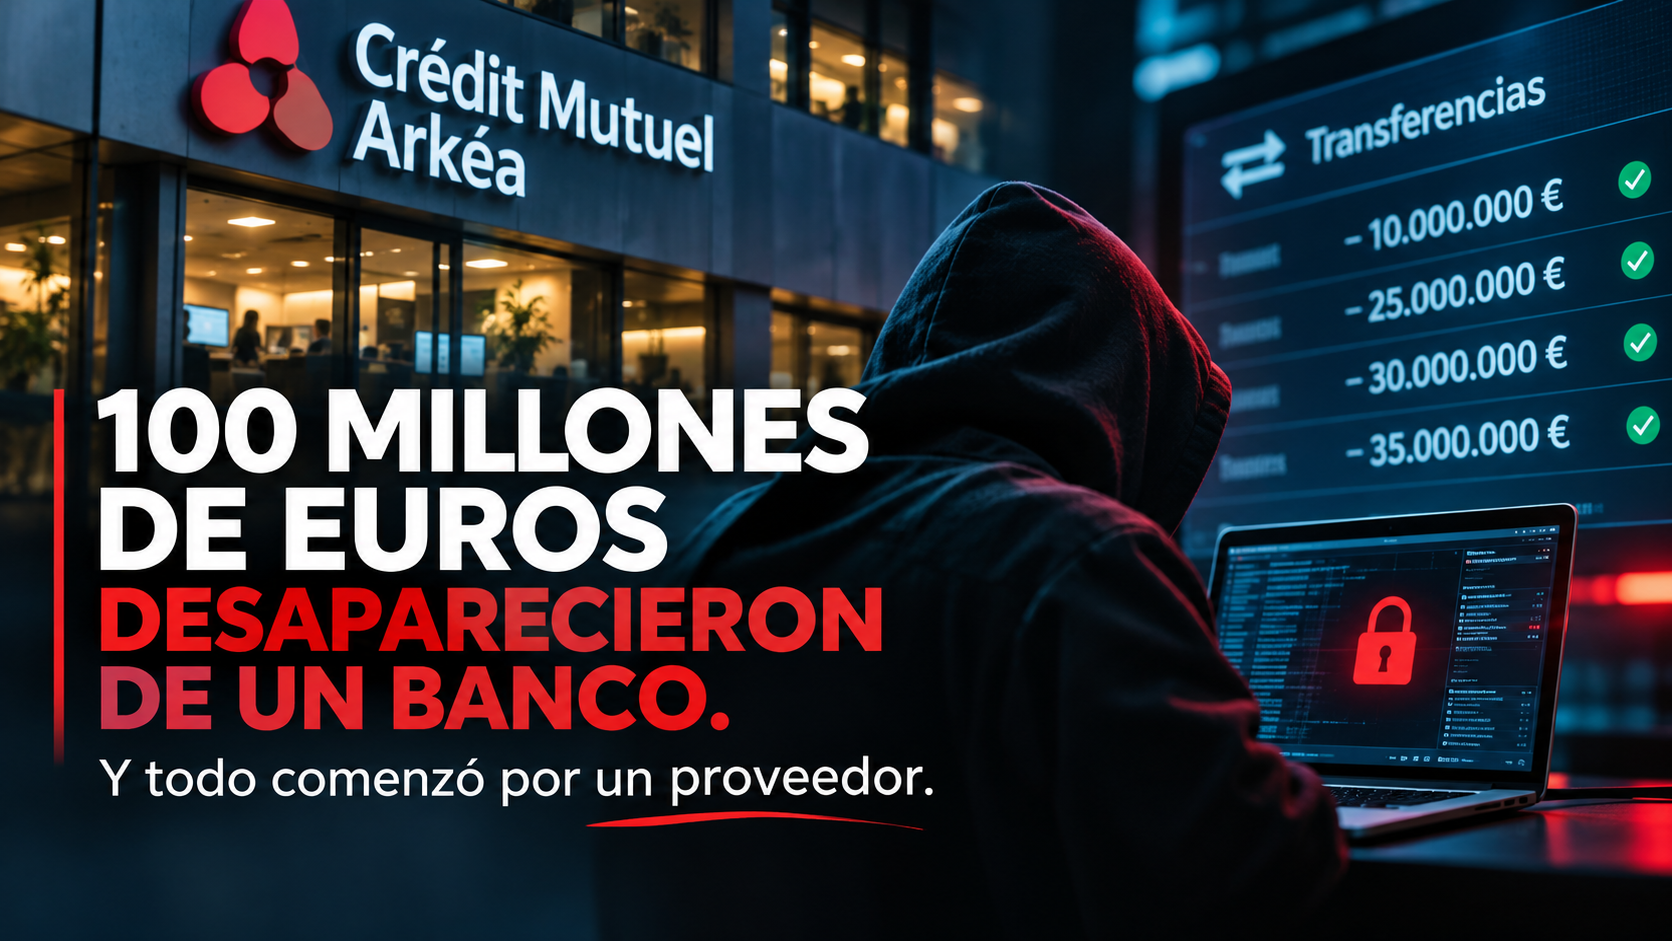
En Francia, el banco Crédit Mutuel Arkéa sufrió un ciberataque que permitió realizar transferencias fraudulentas por una suma cercana a los 100 millones de euros.
Sí, 100 millones de euros.
Cuando leí la noticia pensé inmediatamente en cómo pudieron mover semejante cantidad de dinero. Pero después encontré un detalle que me llamó mucho más la atención.
Los delincuentes habrían ingresado a través de la plataforma de un proveedor externo.
No estamos hablando de alguien que entró físicamente al banco. Tampoco de un cliente que perdió su contraseña.
Según la información publicada por la entidad, los atacantes aprovecharon una conexión con uno de sus proveedores para acceder a sus sistemas y realizar operaciones fraudulentas con recursos del propio banco.
La entidad aclaró que las cuentas de sus clientes no resultaron afectadas. También informó que logró bloquear parte de los movimientos y que trabaja para recuperar el dinero.
Todavía hay asuntos que deben aclararse. No conocemos todos los detalles del ataque ni podemos asegurar cuáles controles fallaron.
Pero hay algo de esta historia que me resulta muy familiar.
Y no, no me refiero a perder 100 millones de euros.
Me refiero a la confianza que depositamos en nuestros proveedores.
Pensemos en cualquier empresa.
Tenemos al proveedor que administra el software de contabilidad, al que presta soporte tecnológico, al que hace mantenimiento a los servidores y al que necesita conectarse de manera remota para solucionar algún problema.
Muchas veces son personas que llevan años trabajando con nosotros. Conocen la empresa, saben cómo funciona todo y, cuando aparece una dificultad, son los primeros a quienes llamamos.
Eso genera confianza. Y está bien que sea así.
El problema es que, con el tiempo, podemos terminar olvidando algo: también les hemos entregado acceso a una parte de nuestra empresa.
A veces una parte bastante importante.
Recuerdo las discusiones que suelen darse cuando se está evaluando a un proveedor.
Revisamos su experiencia, sus documentos, sus certificaciones, sus referencias comerciales. Queremos saber si es una empresa seria y si tiene capacidad para prestar el servicio.
Pero una vez firmado el contrato y comenzada la operación, no siempre dedicamos la misma atención a revisar qué puede hacer dentro de nuestros sistemas.
Y ahí es donde creo que debemos mejorar.
Porque una cosa es que alguien necesite entrar a una plataforma para resolver una falla, y otra muy distinta es que ese acceso le permita llegar a información o ejecutar operaciones que no necesita para su trabajo.
No estoy diciendo que el proveedor del banco francés haya actuado incorrectamente. Hasta donde se conoce, no existe información suficiente para sacar esa conclusión.
Lo que quiero señalar es que las conexiones con terceros también pueden convertirse en caminos de entrada para los delincuentes.
Y eso nos obliga a mirar la seguridad de otra manera.
Imaginemos algo sencillo.
Una empresa tiene contratado un servicio para administrar los pagos a sus proveedores. Todo funciona bien. Las facturas se procesan, los pagos salen a tiempo y nadie tiene razones para desconfiar.
Un día, alguien logra utilizar indebidamente uno de los accesos que tiene ese proveedor.
El sistema recibe una instrucción que, a primera vista, parece legítima.
¿La ejecuta? ¿Pide una segunda autorización? ¿Alguien se da cuenta de que el valor es diferente al habitual?
Son situaciones que vale la pena revisar antes de que ocurran, no solamente después.
Y aquí aparece algo que he insistido muchas veces en mi trabajo: la seguridad no puede depender exclusivamente del área de tecnología.
Quien administra los pagos conoce movimientos que para un ingeniero podrían parecer normales.
Quien trabaja en seguridad puede identificar accesos o comportamientos fuera de lo habitual.
Auditoría puede encontrar controles que existen en los documentos, pero que nadie está aplicando.
Y la gerencia tiene que entender que algunas decisiones de seguridad requieren recursos, incluso cuando aparentemente todo funciona bien.
El problema es que muchas veces cada área trabaja concentrada en sus propias responsabilidades y nadie alcanza a ver lo que ocurre entre una y otra.
También hay que reconocer que el banco francés reaccionó. Según sus comunicaciones, detectó movimientos sospechosos, activó medidas de emergencia y suspendió temporalmente ciertas operaciones.
Eso es importante.
Porque incluso cuando hacemos las cosas bien, pueden ocurrir incidentes. Ningún sistema es infalible.
Pero hay una diferencia entre descubrir que alguien entró y descubrirlo cuando ya se llevó una cantidad enorme de dinero.
Y esa diferencia puede estar en un control, en una alerta atendida a tiempo o en una persona que decidió revisar algo que no le parecía normal.
A veces queremos soluciones demasiado sofisticadas para problemas que comienzan por descuidos bastante sencillos.
Una cuenta que nadie desactivó.
Un permiso que se otorgó para una tarea puntual y quedó funcionando durante años.
Un proveedor que cambió de personal, pero conservó los mismos accesos.
O una revisión que siempre dejamos para después porque nunca ha pasado nada.
Son ejemplos, no afirmaciones sobre lo ocurrido en Francia. Pero son situaciones que vale la pena examinar en cualquier organización.
Hay empresas que invierten mucho dinero en proteger sus instalaciones, sus equipos y su información, pero no tienen completamente claro quiénes pueden entrar a sus sistemas desde afuera.
Y no hablo solamente de bancos.
Pienso en empresas de transporte, industrias, almacenes, hospitales y compañías que dependen de proveedores tecnológicos para mantener sus operaciones.
Al final, el riesgo no desaparece porque hayamos contratado a otra empresa para realizar una actividad.
La responsabilidad de proteger nuestro negocio sigue siendo nuestra.
Después de leer esta noticia me quedó una reflexión que quisiera compartir con quienes trabajan en seguridad, auditoría, tecnología y gerencia.
Confiar en nuestros proveedores es necesario. Olvidarnos de revisar los accesos que les entregamos es otra cosa.
No necesitamos desconfiar de todo el mundo. Necesitamos entender que la confianza también debe cuidarse.
Porque podemos pasar años preocupándonos por cerrar bien las puertas de nuestra empresa, mientras dejamos abiertas conexiones que casi nadie recuerda.
Y eso, en un mundo donde prácticamente todo está conectado, merece mucha más atención de la que solemos darle.
Fuentes consultadas
El monto cercano a 100 millones de euros corresponde a las transferencias fraudulentas reportadas; la pérdida definitiva puede cambiar según se recuperen los fondos. Las investigaciones sobre el mecanismo del ataque continúan.